یه نفر وارد سایت شما میشه و کنار آدرس، بهجای قفل، کلمهی «Not secure» یا «ناامن» میبینه. شاید حتی صفحهی هشداری قبل از ورود نشون بده. حتی اگه سایتتون کاملاً سالم باشه، اون بازدیدکننده حس میکنه جای درستی نیومده و برمیگرده.
این اتفاق معمولاً یک دلیل ساده داره: سایت از HTTPS استفاده نمیکنه، یا گواهی SSLش مشکل داره. خبر خوب اینه که درست کردنش معمولاً سخت و گرون نیست. خبر بد اینه که خیلیها یا نمیدونن مشکل دقیقاً چیه یا فکر میکنن «قفل داشتن» یعنی سایتشون حتماً مطمئنه، که این هم کاملاً درست نیست.
SSL و HTTPS چه فرقی دارند؟
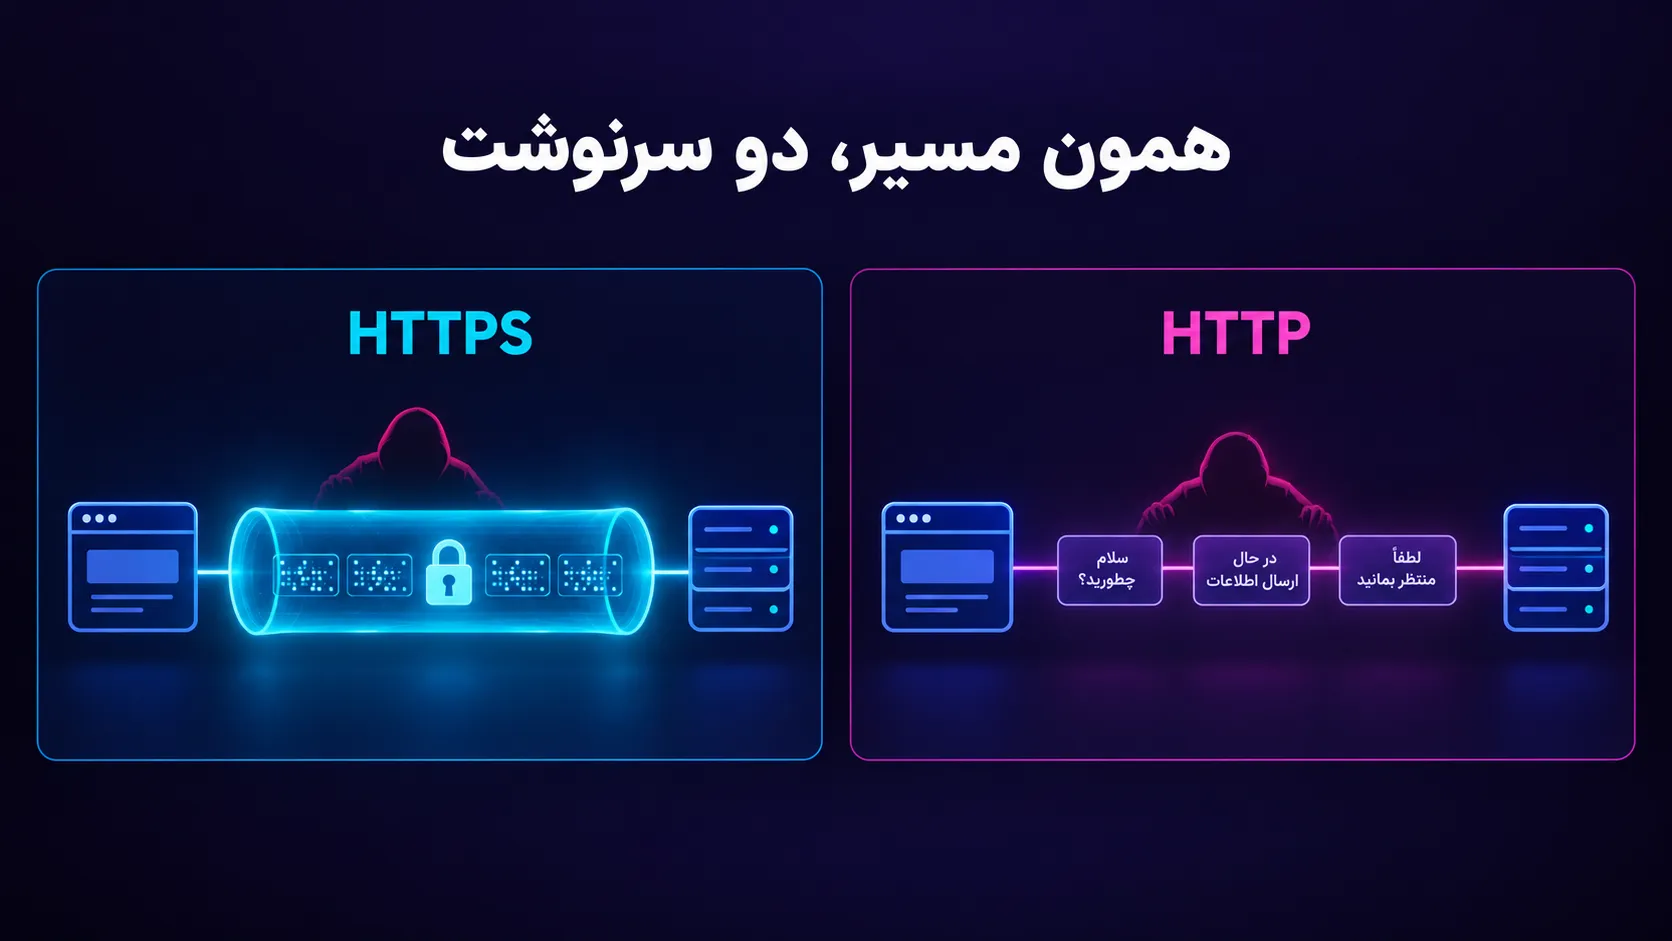
HTTP پروتکلیه که مرورگر باهاش با سایت حرف میزنه. HTTPS همون HTTP است با یک لایهی امنیتی اضافه: اطلاعاتی که بین مرورگر کاربر و سرور شما رد و بدل میشه رمزنگاری میشه. «S» آخرش یعنی Secure.
این لایهی امنیتی با چیزی به اسم گواهی (Certificate) کار میکنه. گواهی یک فایل دیجیتاله که سرور شما رو با دامنهتون مرتبط میکنه و کلید رمزنگاری رو فراهم میکنه. به این گواهی معمولاً «گواهی SSL» میگن.
یه نکتهی فنی که جالبه بدونید: اسم SSL قدیمیه. نسخههای قدیمی SSL مدتهاست منسوخ شدن و امروز پروتکل جایگزینش TLS اسم داره. اما نام «SSL» مثل «کلینکس» برای دستمال کاغذی، هنوز تو بازار جا افتاده. وقتی کسی میگه گواهی SSL، منظورش در عمل گواهی TLSه.
HTTPS دقیقاً چه چیزی را محافظت میکند؟
سه چیز:
محرمانگی. اگه کسی وسط راه (مثلاً روی یک وایفای عمومی) ترافیک رو شنود کنه، فقط دادهی رمزشده میبینه. این برای فرم ورود، پرداخت و هر فرمی که اطلاعات شخصی میگیره مهمه.
جلوگیری از دستکاری. بدون HTTPS، ممکنه یک واسطه محتوای صفحه رو وسط راه تغییر بده و مثلاً تبلیغ یا کد مخرب اضافه کنه. HTTPS اجازه نمیده این تغییر بیصدا انجام بشه.
اطمینان از هویت سرور. مرورگر میتونه چک کنه که با سرور واقعی اون دامنه طرفه، نه یک سرور جعلی.
قفل مرورگر چه چیزی را ضمانت نمیکند؟
اینجا یک سوءتفاهم بزرگه که باید رفعش کنیم. قفل یعنی «اتصال شما با این سایت رمزنگاری شده»، نه «این سایت قابل اعتماده». سایتهای کلاهبرداری هم میتونن گواهی بگیرن و قفل نشون بدن. پس قفل یک شرط لازمه برای اعتماد، نه شرط کافی.
برای همین، فقط به قفل تکیه نکنید. اعتماد واقعی از چیزهای دیگهای میاد: اطلاعات تماس واقعی، نمونهکار، نظرات مشتری. اگه این موضوع براتون مهمه، چرا سایتم فروش نداره؟ دربارهی «نشانههای اعتبار» توضیح داده.
چرا مرورگرها سایت بدون HTTPS را علامت میزنند؟
سالهاست مرورگرها سایتهای HTTP رو «ناامن» علامت میزنن، و این فشار داره بیشتر میشه. طبق اعلام گوگل، کروم از نسخهی ۱۵۴ در اکتبر ۲۰۲۶ (حدود مهر و آبان ۱۴۰۵) گزینهی «Always Use Secure Connections» رو بهصورت پیشفرض روشن میکنه. یعنی قبل از اولین ورود به یک سایت عمومی که HTTPS نداره، از کاربر اجازه میپرسه. کاربرانی که مرتب یک سایت HTTP رو میبینن، معمولاً هشدار تکراری نمیبینن، ولی بازدیدکنندهی تازه حتماً میبینه.
این برای کسبوکار شما چه معنایی داره؟ اگه سایتتون هنوز HTTP باشه، مشتری تازه قبل از دیدن اولین صفحه، یک هشدار میبینه. حتی اگه خیلیها «ادامه» بزنن، بخشی ازشون برمیگردن. و اگه سایت خدماتی یا پزشکی باشه که اعتماد براش حیاتیه، این هشدار بیشتر ضرر میزنه.
SSL و سئو
گوگل سالها پیش HTTPS رو یک سیگنال (البته سبک) رتبهبندی اعلام کرد. تأثیر مستقیمش روی رتبه معمولاً کمه و نباید انتظار معجزه داشته باشید. اما اثر غیرمستقیمش بیشتره: هشدار ناامن باعث میشه بازدیدکنندهها زود برن، که برای تجربهی کاربر و نرخ تبدیل بده. بیشتر دربارهی ارتباط امنیت سرور و سئو در امنیت سرور، SSL و تأثیرش روی سئو آمده. و اگه با کلیت سئو آشنا نیستید، سئو چیست و چرا نتیجهاش فوری نیست یک پایهی خوبه.
انواع گواهی: DV، OV و EV
سه سطح اعتبارسنجی هست:
- DV (Domain Validation): فقط ثابت میکنه شما صاحب دامنه هستید. سریع و ارزونه (یا رایگان). برای اکثر سایتها کافیه.
- OV (Organization Validation): علاوه بر دامنه، هویت سازمان هم بررسی میشه.
- EV (Extended Validation): بررسی دقیقتر سازمان. یک زمانی نوار سبز با اسم شرکت نشون میداد، ولی مرورگرهای امروزی دیگه این نمایش ویژه رو ندارن.
هر سه نوع از نظر رمزنگاری همون سطح محافظت رو میدن. تفاوتشون در میزان بررسی هویت و خدمات جانبیه، نه قدرت رمز. برای یک سایت معرفی، فروشگاه کوچک یا بلاگ، گواهی DV معمولاً کاملاً کافیه.
گواهی رایگان یا پولی؟
گواهیهای رایگان (مثل Let's Encrypt) رمزنگاری استانداردی دارن و برای اکثر سایتها مناسبن. شرایطشون رو باید بدونید:
- مدت اعتبارشون کوتاهه (حدود ۹۰ روز) و باید خودکار تمدید بشن. اکثر هاستهای ایرانی که از دایرکتادمین یا سیپنل استفاده میکنن، تمدید خودکار رو انجام میدن.
- طبق اعلام یک میزبان ایرانی (بهروزرسانی دی ۱۴۰۴)، سایتهای با دامنهی
.irبرای استفاده از این گواهی مشکلی ندارن، اما سایتهای وابسته به دولتهای تحت تحریم آمریکا مجاز نیستن. چون شرایط ممکنه عوض بشه، قبل از تصمیم از میزبانتون بپرسید. - فقط نوع DV رو میدن.
گواهی پولی بیشتر وقتی مطرحه که به OV یا EV نیاز دارید، یا سازمان شما پشتیبانی و ضمانت مشخصی میخواد. مدت اعتبار گواهیهای پولی هم داره کوتاهتر میشه: طبق مقررات جدید، گواهیهایی که از ۲۴ اسفند ۱۴۰۴ (۱۵ مارس ۲۰۲۶) صادر میشن حداکثر ۲۰۰ روز اعتبار دارن و این عدد در سالهای بعد بازم کمتر میشه. نتیجهی عملی: تمدید دستی هر سال دیگه معمولاً کافی نیست و تمدید خودکار اهمیت پیدا میکنه.
یه نکتهی هزینهای: حتی اگه گواهی رایگان باشه، نگهداری و پیگیریش (تمدید، بررسی، هماهنگی با هاست) کار و هزینهی پنهان داره. بیشتر در هزینهی نگهداری سایت بعد از تحویل توضیح دادیم.
مشکلهای رایج و راهحلشون
گواهی منقضی شده. رایجترین دلیل ناگهانی «ناامن» شدن سایت. معمولاً تمدید خودکار خراب شده یا دامنه دیگه به هاست اشاره نمیکنه. راهحل: وضعیت گواهی رو توی پنل هاست ببینید، تمدید رو دستی اجرا کنید و علت خرابی رو پیدا کنید.
Mixed Content (محتوای ترکیبی). صفحه با HTTPS باز میشه ولی بعضی عکسها، فایلهای CSS یا اسکریپتها هنوز با آدرس HTTP لود میشن. مرورگر ممکنه اونها رو مسدود کنه یا هشدار بده. راهحل: تمام آدرسهای داخلی رو به HTTPS تغییر بدید.
گواهی برای دامنهی دیگه. مثلاً گواهی فقط برای example.ir گرفته شده ولی سایت با www.example.ir هم باز میشه. هر دو باید پوشش داده بشن.
ریدایرکت اشتباه. باید همهی آدرسهای HTTP به نسخهی HTTPS (یکبار و مستقیم) منتقل بشن. ریدایرکت چندمرحلهای یا حلقهای، هم کند میکنه هم گیجکنندهست.
نسخههای قدیمی هنوز در گوگل. اگه سایت از HTTP به HTTPS منتقل شده، بعد از مدتی باید نسخهی جدید رو در سرچ کنسول هم داشته باشید و نقشهی سایت رو با آدرسهای HTTPS بهروز کنید. راهنمای Google Search Console برای صاحب کسبوکار این مراحل رو توضیح میده.
چطور بفهمم سایتم مشکل دارد؟
- سایتتون رو در مرورگر باز کنید و نشانگر کنار آدرس رو نگاه کنید.
- روی نشانگر کلیک کنید و جزئیات گواهی (دامنه، تاریخ انقضا) رو ببینید.
- نسخهی
http://سایتتون رو هم امتحان کنید. باید خودکار بهhttps://بره. - چند صفحهی مختلف، از جمله صفحهی پرداخت یا فرمها رو بررسی کنید.
- از موبایل هم تست کنید. ریسپانسیو بودن مرتبطه ولی اینجا هم کمک میکنه؛ ریسپانسیو (Responsive) بودن سایت چه معنایی دارد رو ببینید.
برای سایتهایی که فرم، پرداخت یا اطلاعات کاربر دارن، HTTPS دیگه انتخاب نیست؛ ضرورته. اگه فروشگاه دارید و میخواید درگاه بگیرید، درگاه پرداخت اینترنتی برای سایت دربارهی مراحل بعدی توضیح داده.
بعد از تحویل سایت
اگه سایت رو از یک طراح یا آژانس تحویل گرفتید، یکی از سؤالهاتون باید این باشه: گواهی SSL به نام کیه، کی منقضی میشه و تمدیدش با کیه؟ این سؤال شبیه مالکیت دامنه و هاست مهمه. بررسیش یکی از موارد چکلیست بعد از تحویل سایت، چه کارهایی باید انجام بدید؟ هست. و اگه با اصطلاح هاست و دامنه آشنا نیستید، دامنه و هاست چیست؟ رو ببینید.
جمعبندی
HTTPS یعنی ارتباط بین بازدیدکننده و سایت شما رمزنگاری شده و دستکاری نمیشه. قفل مرورگر لازمه ولی نشونهی اعتماد کامل نیست. برای اکثر سایتها گواهی DV (رایگان یا ارزون) کافیه، به شرط اینکه تمدید خودکار کار کنه و همهی آدرسهای سایت درست به HTTPS هدایت بشن. و چون مرورگرها در حال سختگیرتر شدن هستن، سایت HTTP برای کسبوکار امروز هزینهی واقعی داره.
آخرین بررسی: آبان ۱۴۰۵. برنامهی مرورگرها، مقررات مدت اعتبار گواهی و شرایط ارائهدهندهها ممکنه تغییر کنه.
سؤالات متداول
SSL و HTTPS یکی هستن؟
نه دقیقاً. HTTPS پروتکل ارتباط امن وبه و گواهی SSL (در واقع TLS) چیزیه که اون رو ممکن میکنه.
گواهی SSL رایگان امنه؟
رمزنگاریاش با گواهی پولی همسطحه. تفاوت در نوع اعتبارسنجی، مدت اعتبار و خدمات جانبیه. برای اکثر سایتها کافیه.
قفل کنار آدرس یعنی سایت قابلاعتماده؟
نه. یعنی ارتباط شما با اون سایت رمزنگاری شده. سایتهای کلاهبرداری هم میتونن قفل داشته باشن.
چرا سایتم یهو «ناامن» شد؟
رایجترین دلیل منقضی شدن گواهی یا خرابی تمدید خودکاره. وضعیت گواهی رو در پنل هاست ببینید و در صورت نیاز با پشتیبانی هاست تماس بگیرید.
آیا HTTPS روی سرعت سایت اثر میذاره؟
سربار بسیار کمی داره و در بیشتر موارد قابلتوجه نیست. سرعت واقعی بیشتر به عکسها، کد و سرور بستگی داره؛ سرعت سایت و ابزارهای WebP رو ببینید